Ciberseguridad en el desarrollo de software: QRishing
Ciberseguridad en el desarrollo de software: revisa dónde entran códigos QR, correos y formularios, y qué controles aplicar hoy para reducir riesgos.
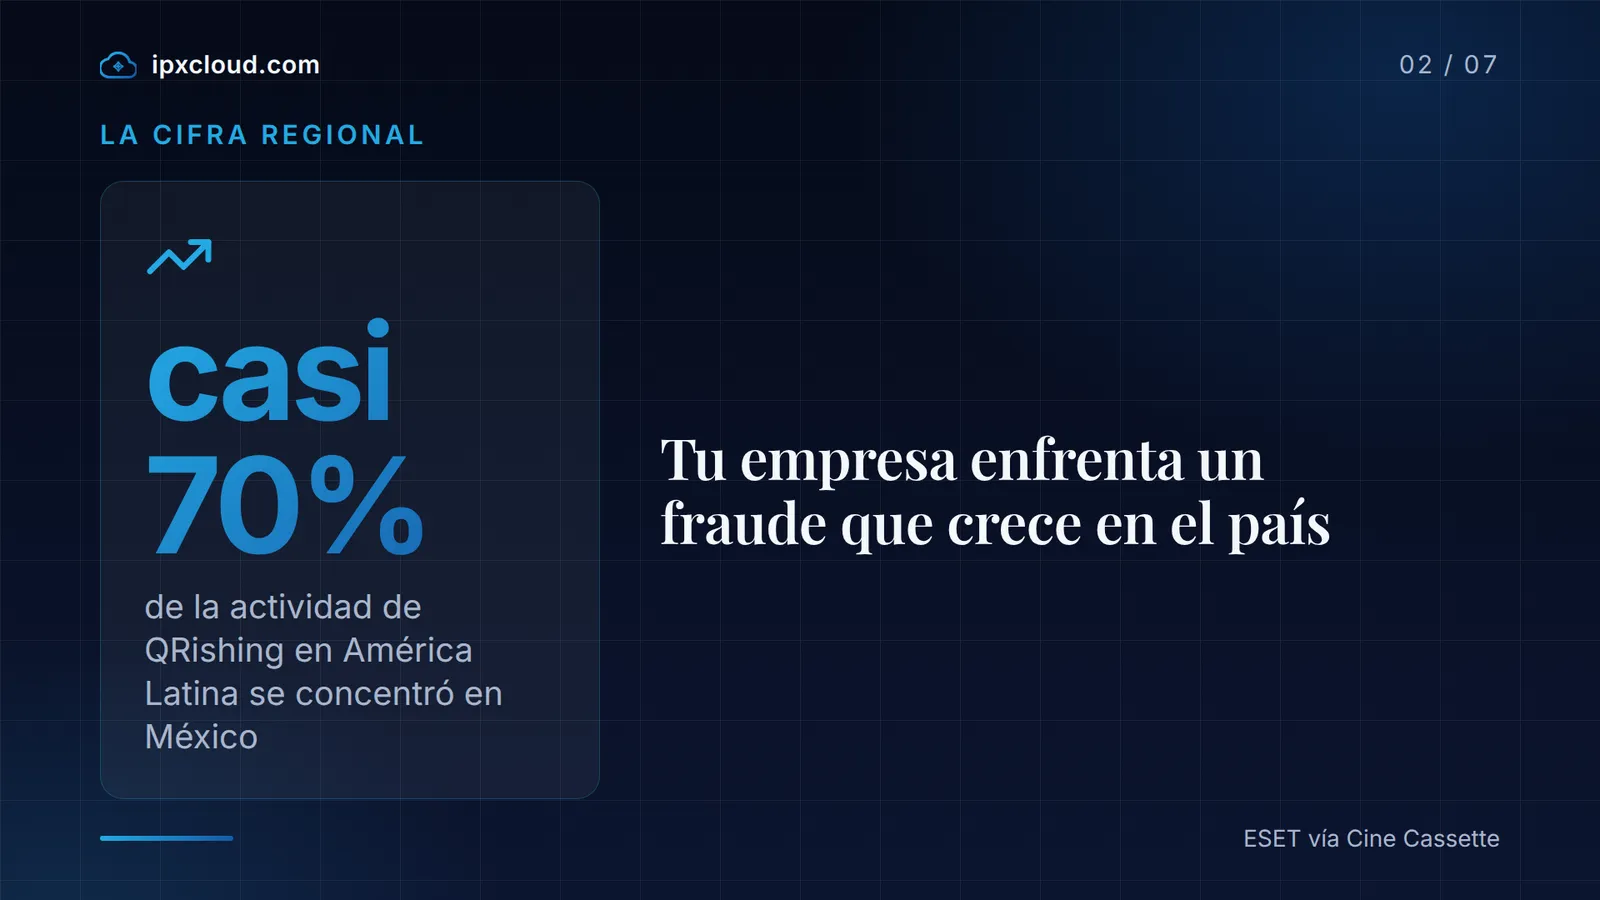
¿Qué pasaría si un código QR en un área de pago llevara a un cliente a un portal falso antes de que alguien lo detecte? Para revisar la ciberseguridad en el desarrollo de software, conviene partir de los datos de México. Según la telemetría de ESET difundida por Cine Cassette, en el primer semestre de 2026 México fue el epicentro del QRishing (una variante de phishing, correo o mensaje falso para robar datos, que usa códigos QR) en América Latina, con casi 70% de esa actividad regional. El phishing y la ingeniería social (técnicas para engañar a las personas) sumaron 20.53% de los eventos, seguidos por descargadores maliciosos con 19.99%.
Por qué México concentra los ataques de QRishing y phishing
Este patrón de ataques digitales en México no depende de una sola técnica. Como señala David González, investigador de seguridad informática de ESET, los atacantes no necesitan desarrollar técnicas completamente nuevas: aprovechan vulnerabilidades conocidas, sistemas sin actualizar e ingeniería social que sigue funcionando.
El QRishing creció porque los códigos QR se usan cada vez más para pagos digitales, gestiones administrativas y validación de identidad. Un código QR no muestra el destino como un enlace tradicional, así que puede evadir filtros de correo y llevar a un portal falso. Para una pyme, esto significa que una sola validación débil en el flujo de pagos o de altas de usuarios puede volverse una puerta de entrada.
Además, los adjuntos PDF y las notificaciones fiscales apócrifas imitan el ecosistema de facturación electrónica y de Comprobante Fiscal Digital por Internet (CFDI). La telemetría también registró campañas que suplantan la imagen de DocuSign, WeTransfer y Telegram. Aquí conviene preguntar: si un comprobante llega por correo, ¿tu equipo lo valida contra el portal oficial o abre el enlace directo?
Dónde revisar entradas de datos: QR, correo, formularios y archivos
Antes de comprar herramientas, mapea tus flujos. Revisa cada punto donde una persona externa o un sistema captura información: pagos con QR, formularios de contacto, cargas de archivos, altas de usuarios y correos con comprobantes. Pregunta por cada flujo quién envía, qué dato se espera, cómo se valida y quién puede aprobar.
Haz una lista sencilla de entradas de datos. Por ejemplo, si un QR llega por correo como comprobante de pago, ¿tu equipo verifica el dominio de destino antes de escanear o dar acceso? ¿Los formularios validan en el servidor, no solo en el navegador? Esta revisión te ayuda a priorizar antes de que un incidente ocurra.
Validaciones y controles de acceso que conviene endurecer
No necesitas cambiar todo de golpe. Empieza por cerrar los huecos básicos en los sistemas que ya usas.
- Valida en el servidor cada campo de formularios: tipo, longitud y formato, y rechaza ejecutables o scripts en cargas de archivos
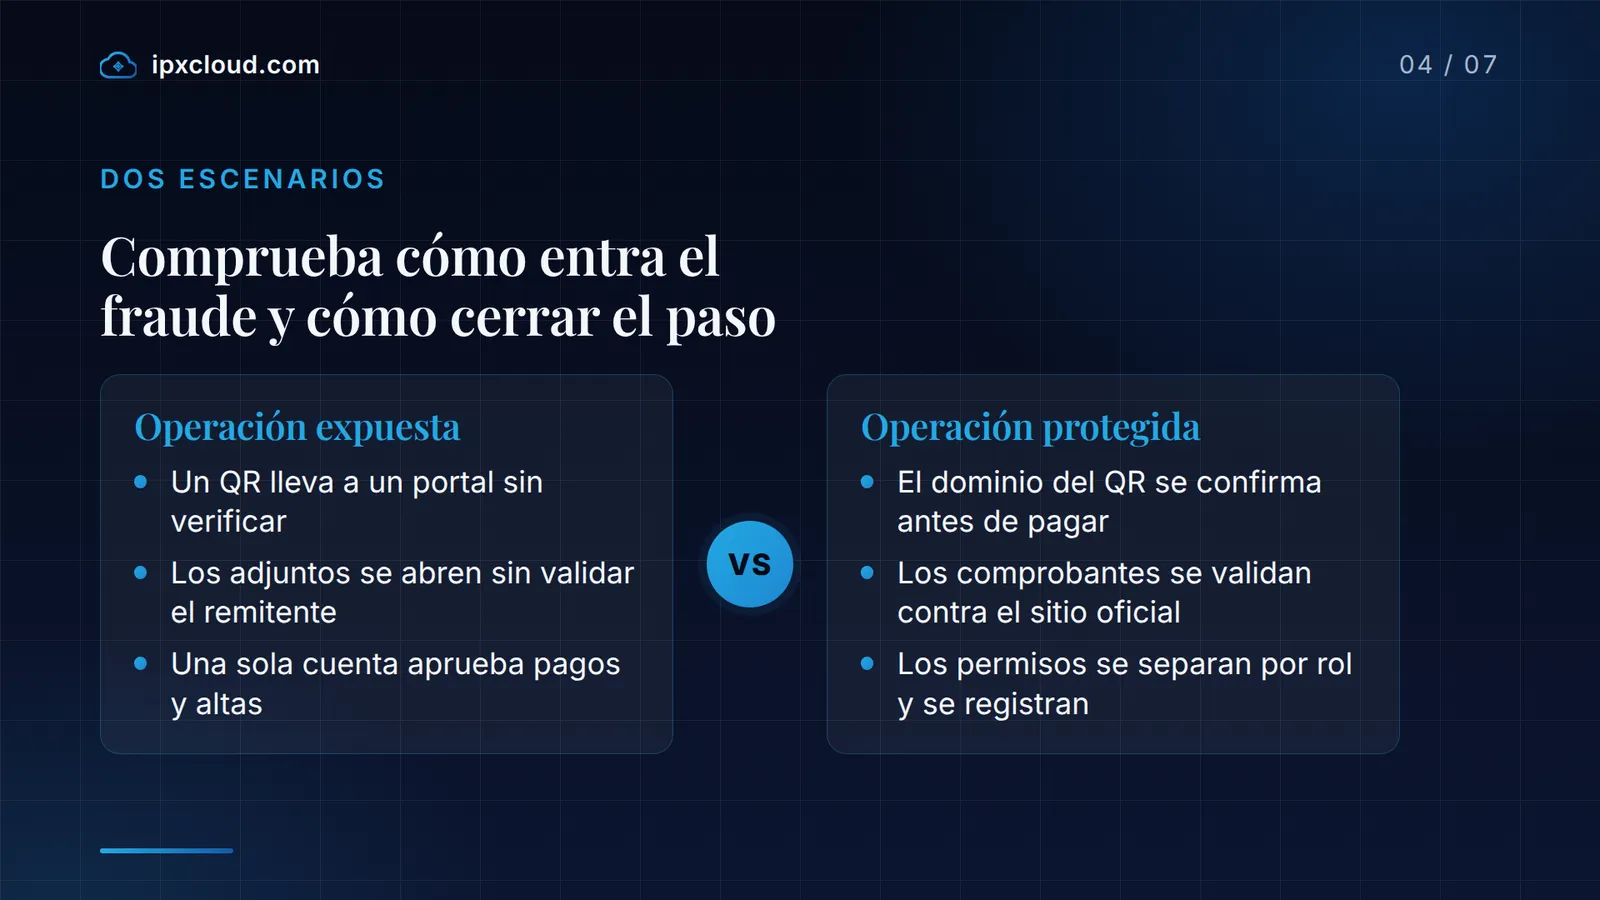
- Para códigos QR, confirma el dominio de destino antes de procesar un pago o dar acceso; no permitas redirecciones abiertas
- Activa el código extra al iniciar sesión en portales administrativos, pagos y altas de usuarios
- Asigna permisos por rol: quien opera pagos no debería poder crear cuentas sin una segunda aprobación
- Registra eventos de acceso y cambios de permisos para detectar patrones anormales
- Revisa vulnerabilidades conocidas en componentes de productividad; según ESET, fallas de Microsoft Office divulgadas en 2017 siguen concentrando la explotación en México
Estos controles no son teóricos: reducen la posibilidad de que un descargador malicioso entre por un formulario o un comprobante falso.
Reglas claras para quienes operan pagos, accesos y altas de usuarios
La tecnología no alcanza si el equipo no tiene reglas. Define por escrito quién puede cargar un comprobante, quién autoriza un acceso y quién crea o elimina usuarios. Una regla práctica: antes de abrir un enlace o QR que pide credenciales, verifica la fuente por un canal distinto, como una llamada o el portal oficial.
- Pagos: valida comprobantes contra la plataforma bancaria o el portal oficial; no des clic a enlaces dentro del comprobante
- Accesos: entrega cuentas solo después de confirmar la identidad por un segundo canal
- Altas de usuarios: separa la solicitud de la aprobación y deja trazabilidad
- Documentos: no abras adjuntos de remitentes desconocidos aunque parezcan facturas
Ciberseguridad en el desarrollo de software desde el diseño
El reporte de ESET muestra que muchos ataques no nacen de una técnica nueva, sino de errores conocidos que se repiten. Al construir o ajustar un sistema, conviene exigir que la seguridad se incluya desde el diseño. Si desarrollas un portal de pagos, una app de inventarios o una plataforma de clientes, revisa con tu proveedor cómo se validan los datos, cómo se guardan los secretos y qué pruebas se ejecutan antes de producción.
El entorno legal también se mueve: según Cadena Política, cámaras empresariales y especialistas urgieron al Congreso a discutir una Ley de Ciberseguridad en México ante el aumento de fraudes con IA (inteligencia artificial) generativa y deepfakes (videos o audios falsos generados con IA). No esperes a la norma para empezar con controles básicos.
Cómo te ayudamos
En IPxCloud revisamos la ciberseguridad en el desarrollo de software a la medida con un proceso sencillo: primero entendemos cómo opera tu empresa, después definimos validaciones, permisos y pruebas antes de que un sistema salga a producción. También revisamos tus flujos de pagos, accesos y cargas de archivos con un diagnóstico sin costo. No te pedimos comprar de golpe; cotizamos cada proyecto sin costo.
Revisa tu siguiente paso
El QRishing y el phishing no van a desaparecer, pero tu operación puede volverse un objetivo más difícil. Revisa hoy dónde entran datos por QR, correo o formularios, endurece validaciones y accesos, y define reglas para quienes operan pagos y altas de usuarios. Si necesitas ayuda para evaluar tus sistemas o desarrollar software con seguridad desde el diseño, agenda una llamada de diagnóstico de 30 minutos, sin costo o solicita tu cotización.
Preguntas frecuentes
¿Qué es el QRishing y por qué afecta a las empresas en México?
Es un phishing, es decir, un correo o mensaje falso para robar datos, que usa códigos QR para llevar a la víctima a un sitio falso. Según ESET, México concentró casi 70% de esa actividad en Latinoamérica durante el primer semestre de 2026, lo que convierte a los flujos de pago y validación en un punto crítico.
¿Qué validaciones conviene revisar primero en formularios y cargas de archivos?
Revisa que la validación ocurra en el servidor, que los campos limiten tipo, longitud y formato, y que las cargas rechacen ejecutables y scripts. También confirma el dominio de destino antes de procesar pagos con QR.
¿Por qué importa la ciberseguridad en el desarrollo de software cuando se detectan más ataques?
Porque muchos ataques aprovechan huecos en sistemas propios o desactualizados. Incluir validaciones, control de acceso y pruebas desde el diseño reduce la exposición antes de que el sistema salga a producción.
¿Qué debe hacer el personal que opera pagos y altas de usuarios?
Seguir reglas escritas: verificar la fuente por un segundo canal, separar solicitud de aprobación y no abrir enlaces o adjuntos no esperados. La trazabilidad de accesos ayuda a detectar movimientos anormales.
Fuentes
- México: epicentro del QRishing en LATAM — Cine Cassette
- Especialistas advierten sobre el aumento de ataques digitales y demandan un marco legal integral — Cadena Politica
- Ganan primer lugar en el Premio Nacional de Ciberseguridad AMCS — El Porvenir - Portada
¿Te ayudamos con tu proyecto?
Cuéntanos qué necesitas y te enviamos una propuesta clara, con alcance, tiempos y costo, sin compromiso.
Más artículos
-
 · 5 min de lectura
Página web para negocio: ¿cuándo la IA te resta?
¿Contenido genérico con IA ahuyenta clientes? Revisa qué validar antes de publicar tu página web para negocio y agenda una revisión sin costo.
Leer artículo -
 · 5 min de lectura
Vender por internet en el Buen Fin: checklist para tu tienda
Vender por internet en el Buen Fin exige respetar precios, entregas y promociones. Usa este checklist para preparar tu tienda y evitar reclamaciones.
Leer artículo -
 · 5 min de lectura
Gestión de envíos y paqueterías para tienda en línea
Organiza varias paqueterías, compara coberturas y costos y evita pedidos perdidos con una gestión de envíos y paqueterías para tienda en línea.
Leer artículo